Payment Card Industry Security Standards Council (PCI SSC) to niezależna organizacja założona przez główne organizacje kartowe (Visa, Mastercard, American Express, Diners Club i JCB) w celu tworzenia i utrzymywania standardu bezpieczeństwa informacji (PCI DSS), który ogranicza oszustwa kartowe i zwiększa bezpieczeństwo płatności.
Payment Card Industry Data Security Standard (PCI DSS) to globalny standard określający podstawowy zestaw wymagań technicznych i operacyjnych zaprojektowanych w celu ochrony danych kont.
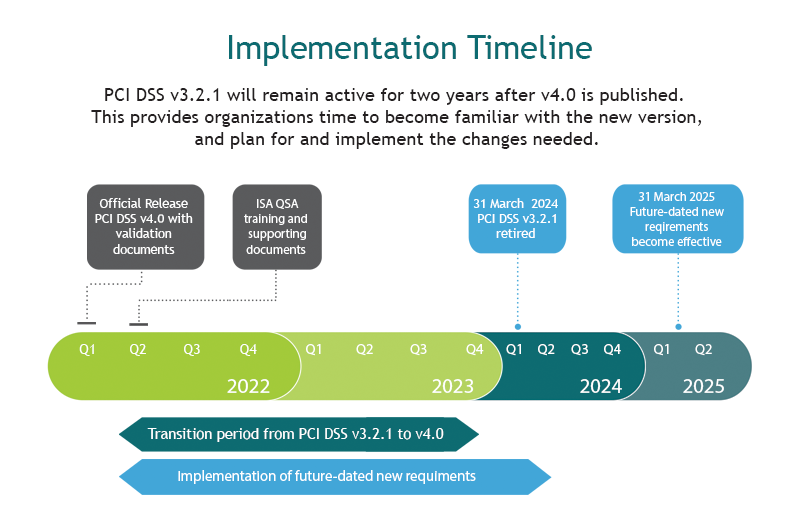
Opublikowana w marcu 2022 r. nowa wersja 4.0 standardu PCI DSS zastępuje wersję 3.2.1, odpowiadając na nowe zagrożenia i technologie.
Jako standard globalny PCI DSS dotyczy każdego podmiotu na świecie — niezależnie od wielkości czy liczby transakcji — który przechowuje, przetwarza lub przesyła dane posiadaczy kart.
- Coroczny audyt on-site — szczegółowa ocena prowadzona przez certyfikowanego QSA lub ISA, której wynikiem jest RoC (Report on Compliance) i AoC (Attestation of Compliance).
- Self Assessment Questionnaire (SAQ) — narzędzie samooceny dla akceptantów i dostawców usług, którzy nie muszą przechodzić oceny on-site.
- Zewnętrzny skan podatności — wykonywany kwartalnie przez Approved Scanning Vendor (ASV).
Zgodność z PCI DSS jest weryfikowana zgodnie z poziomem akceptanta/dostawcy usług — głównym kryterium jest liczba transakcji.
Poziomy akceptantów:
| Poziom | Kryterium | Wymagania | Walidacja |
|---|---|---|---|
| 1 | Ponad 6 mln transakcji rocznie; lub akceptant po naruszeniu bezpieczeństwa; lub decyzja organizacji płatniczej | Coroczny audyt on-site; kwartalny skan sieci | QSA lub ISA; ASV |
| 2 | 1 – 6 mln transakcji rocznie | Coroczne SAQ; kwartalny skan sieci | ASV |
| 3 | 20 000 – 1 mln transakcji e-commerce rocznie | Coroczne SAQ; kwartalny skan sieci | ASV |
| 4 | Poniżej 20 000 transakcji e-commerce; pozostali akceptanci do 1 mln rocznie | Coroczne SAQ; kwartalny skan sieci | ASV |
Poziomy dostawców usług:
| Poziom | Kryterium | Wymagania | Walidacja |
|---|---|---|---|
| 1 | Wszyscy TPP; wszystkie DSE z ponad 300 000 łącznych transakcji MC/Visa rocznie | Coroczny audyt on-site; kwartalny skan sieci | QSA; ASV |
| 2 | Wszystkie DSE z 300 000 lub mniej transakcji MC/Visa rocznie | Coroczne SAQ; kwartalny skan sieci | ASV |
PCI DSS obejmuje wymagania dotyczące zarządzania bezpieczeństwem, polityk, procedur, architektury sieci i projektowania oprogramowania. Standard składa się z 12 wymagań pogrupowanych w sześć kategorii.
| Cel | Wymagania PCI DSS |
|---|---|
| Budowa i utrzymanie bezpiecznej sieci | 1. Instalacja i utrzymanie konfiguracji zapory 2. Brak domyślnych haseł i parametrów dostawcy |
| Ochrona danych posiadaczy kart | 3. Ochrona przechowywanych danych 4. Szyfrowanie transmisji w sieciach publicznych |
| Program zarządzania podatnościami | 5. Aktualne oprogramowanie antywirusowe 6. Bezpieczne systemy i aplikacje |
| Silna kontrola dostępu | 7. Ograniczenie dostępu wg potrzeby 8. Unikalny identyfikator dla każdego użytkownika 9. Ograniczenie dostępu fizycznego |
| Monitorowanie i testowanie sieci | 10. Śledzenie i monitorowanie dostępu 11. Regularne testowanie systemów |
| Polityka bezpieczeństwa | 12. Utrzymanie polityki bezpieczeństwa informacji |
- Audyt PCI QSA — badanie systemów IT, dokumentów, polityk, procedur i wywiady przeprowadzane u klienta pod kątem zgodności z PCI DSS.
- RoC — Report on Compliance (ponad 300 stron). AoC — Attestation of Compliance. AoSC — Attestation of Scan Compliance.
- SAQ — Self Assessment Questionnaire. CoC — Certificate of Compliance wydawany przez SC2labs do celów marketingowych.
- Issuer — bank lub organizacja wydająca kartę. Acquirer — bank/organizacja obsługująca płatności kartą akceptanta.