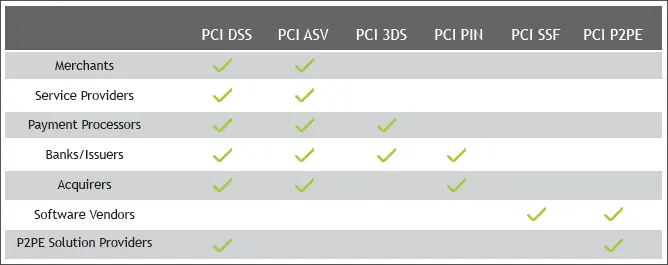
- PCI SSC (Payment Card Industry Security Standards Council) — niezależna organizacja powołana w 2006 r. przez organizacje płatnicze w celu tworzenia i utrzymywania spójnych standardów bezpieczeństwa. Członkami są m.in. American Express, Discover, JCB International, MasterCard, VISA Inc. i UnionPay.
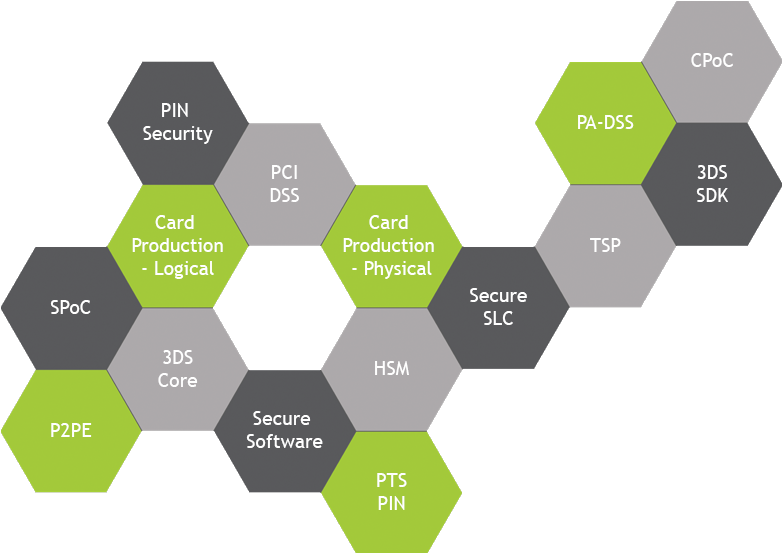
- PCI DSS — obejmuje bezpieczeństwo środowisk, które przechowują, przetwarzają lub przesyłają dane kont.
- PCI PA-DSS — obejmował bezpieczne aplikacje płatnicze wspierające zgodność z PCI DSS (standard wycofany w 2022 r.).
- PCI SSF (Software Security Framework) — zbiór standardów i programów dla bezpiecznego projektowania i rozwoju oprogramowania płatniczego.
- PCI PTS (PIN Transaction Security) — wykrywanie naruszeń urządzeń, procesy kryptograficzne i inne mechanizmy ochrony PIN.
- PCI P2PE — szyfrowanie, deszyfrowanie i zarządzanie kluczami dla rozwiązań szyfrowania punkt-punkt.
- PCI PIN Security — bezpieczne zarządzanie, przetwarzanie i przesyłanie danych PIN.
- PCI 3DS (3DS Core Security Standard) — wymagania bezpieczeństwa dla podmiotów realizujących funkcje 3DS Server (3DSS), Directory Server (DS) i Access Control Server (ACS), zgodnie z protokołem EMV 3-D Secure.