PCI Software Security Framework (SSF) to zbiór dwóch niezależnych programów opracowanych w celu zabezpieczenia projektowania i rozwoju oprogramowania płatniczego:
- Secure Software Lifecycle Program (SLC) — wymagania i procedury testowe walidujące zarządzanie bezpieczeństwem oprogramowania w całym cyklu życia.
- Secure Software Standard (SSS / 3S) — zestaw wymagań chroniących integralność i poufność transakcji oraz danych płatniczych.
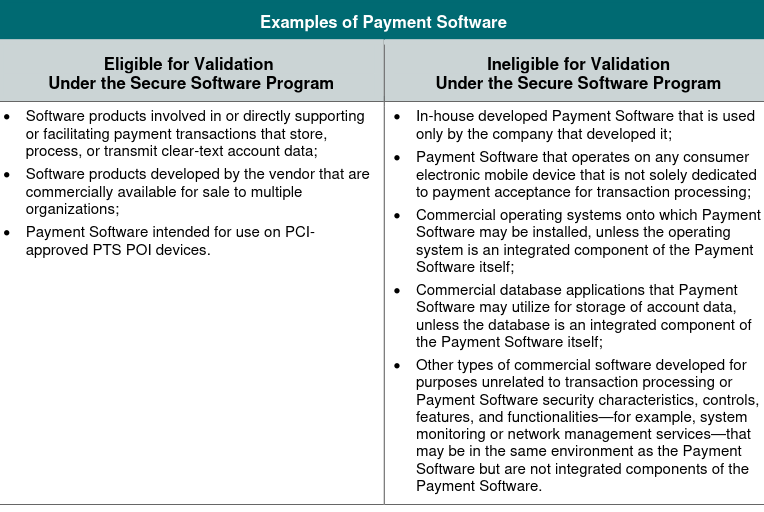
Secure Software Standard dotyczy oprogramowania uczestniczącego w transakcjach płatniczych, które przechowuje, przetwarza lub przesyła jawne dane kont i jest sprzedawane, dystrybuowane lub licencjonowane podmiotom trzecim.
- Wymagania podstawowe — dla całego certyfikowanego oprogramowania.
- Moduł A — oprogramowanie przetwarzające jawne dane kart.
- Moduł B — oprogramowanie działające na terminalach PCI-PTS.
- Moduł C — oprogramowanie z interfejsem webowym.
PCI SSF to ulepszona wersja standardu PA-DSS, uwzględniająca rozwój technologii i metodyk wytwarzania oprogramowania płatniczego.
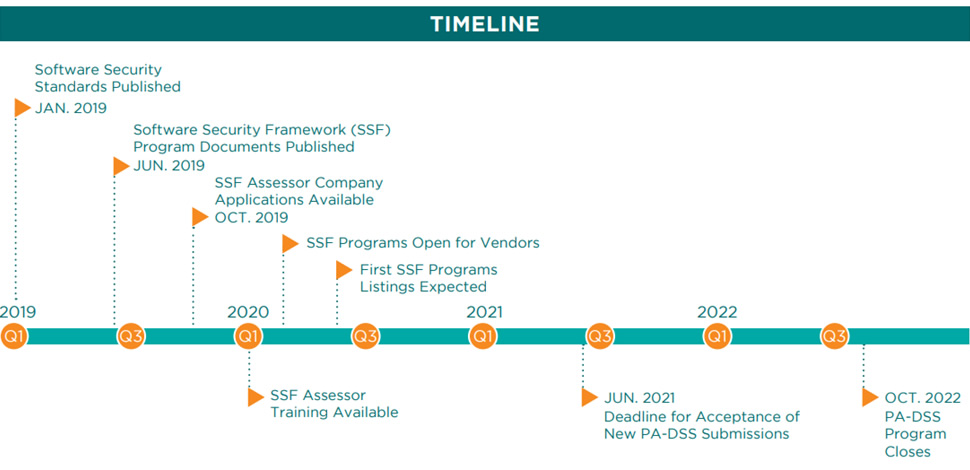
SSS i SLC to programy trzyletnie. SLC waliduje kontrole i praktyki projektowania i rozwoju; SSS ocenia ogólną skuteczność bezpieczeństwa oprogramowania.
Podstawowe wymagania Secure Software dzielą się na cztery cele bezpieczeństwa: minimalizacja powierzchni ataku; mechanizmy ochrony oprogramowania; bezpieczne działanie oprogramowania; oraz zarządzanie cyklem życia. Moduły A, B i C określają dodatkowe wymagania dla danych kont, oprogramowania terminalowego i webowego.
Źródła: PCI SSC Document Library.